
Android Malware静的解析セミナ

教育サービスの情報・リンクを保持したままモダン化したページです。English page

+トレーニング →Wiresharkオープンセミナー →教育パートナー →書籍 →カンファレンス・講演 →資格
→仮想化 →QT開発 →オープン開催 →Wireshark実績 →サイバーセキュリティ実績 →情報処理技術者試験

+セミナ一覧 +過去のセミナ

Malware5

コースコード:Malware-5 Android Malware静的解析セミナ

Dex2JarapktoolASCII
セミナー名・コード
日程・時間
概要

Android
Malware静的解析セミナ
(コード:Malware-4)

1日間
(10:00-18:00)

Java基礎より3日間

AndroidのMalwareの静的解析を行います。
逆コンパイラを用いて静的解析を行います。
Java・Android既修者向
Java基礎からは3日間でJava基本・java.netおよび
Androidアプリケーションについて進めます。

使用テキスト・使用機材
講師
目的

★配布物
・KaliLinux最新版
・資料レジュメ
・CD-ROM
・USBメモリ
・いけりりバッグ
・いけりりマグネット


MegumiTakeshita
竹下恵

いけりり★ネットワークサービス株式会社

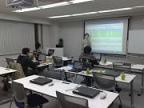
learning-photo1

Apktool, j2d-dex2jarなどのDexファイル解析ツール
Jad, jd-guiなどのJava逆コンパイラを用いて
AndroidのMalwareの静的解析を行います。

※セミナでは検出や解析のために実際のマルウェアを扱います。多くのウイルス対策ソフトやマルウェア対策ツール、VirusTotalなどで不正ツールとして検出されます。キャプチャファイルの取扱いには十分にご注意ください。(重要)

セミナーの詳細

Androidのファイル構成

Manifest.xml

Dexファイル形式

Dexファイル解析 Apktool, j2d-dex2jar

Java逆コンパイル Jad/jd-gui

nsfvenomによるRAT型apk

Sagawa.apk

AgentSmith

xxHelper

StrandHogg

+セミナ一覧 +過去のセミナ

Copyright Ikeriri Network Service Limited,All Rights Reserved.

+ English + 定款 + プライバシーポリシー + サイトマップ + 検索 + お問い合わせ