 |
      |
| +トレーニング →Wiresharkオープンセミナー →教育パートナー →書籍 →カンファレンス・講演 →資格 →仮想化 →QT開発 →オープン開催 →Wireshark実績 →サイバーセキュリティ実績 →情報処理技術者試験 |
Malware3 |
コースコード:Malware-3 Hex-Ray社 IDAProおよびWinDbgによるMalware静的解析 |
|
    |
||
セミナー名・コード |
日程・時間 |
概要 |
Hex-Ray社 IDAProおよび |
2日間 OR 3日間 |
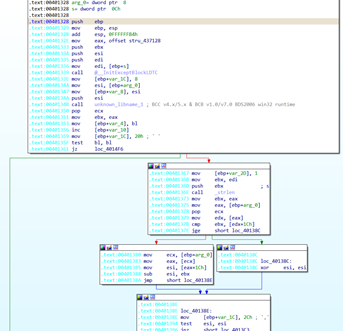
IDA ProおよびWinDbgを用いたMalwareのリバースエンジニアリングセミナです。
|
使用テキスト・使用機材 |
講師 |
目的 |
★配布物 |
|
Malwareの静的解析手法の入門的な手順を理解して、Malwareの動きや内部動作、生成されるファイルについて理解して詳細の動作が解析できることを目的とします。 Hex Ray社IDA ProおよびWinDbgを用いて、 x86アセンブラとデバッガの使い方、バイナリの追いかけ方の基本を身に着けます ※セミナでは検出や解析のために実際のマルウェアを扱います。多くのウイルス対策ソフトやマルウェア対策ツール、VirusTotalなどで不正ツールとして検出されます。キャプチャファイルの取扱いには十分にご注意ください。(重要) (ご注意) |
セミナーの詳細 |
||
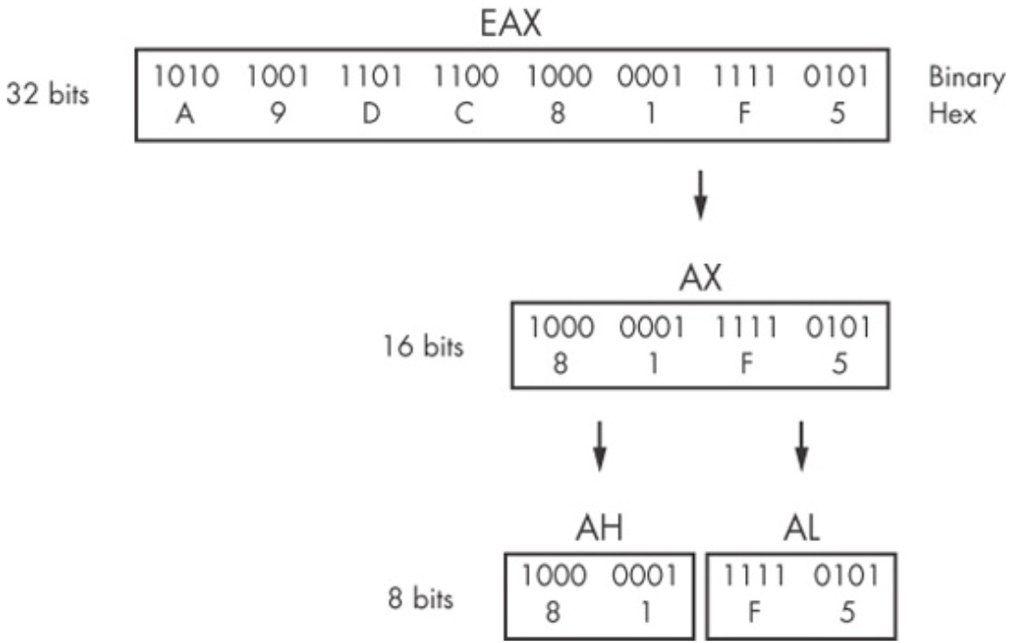
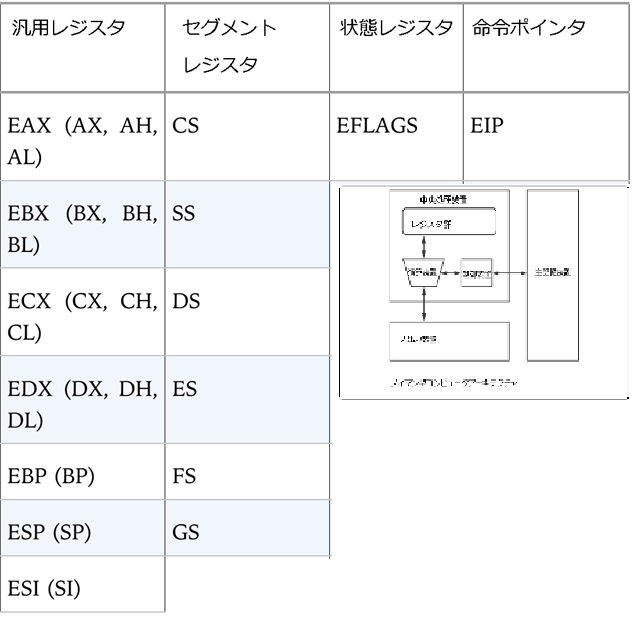
Windowsマルウェア(PE32バイナリ)の静的解析 アセンブラの基礎 |
ニーモック、レジスタ、アドレス、アセンブル、ディスアセンブル アセンブラコードの解説・分岐・よく利用される手法 C言語の表記とアセンブラ表記の対比 逆アセンブラおよびデバッガによるWin32PEアプリケーションのリバースエンジニアリング解析 |
|

| +セミナ一覧 +過去のセミナ |
+トレーニング →Wiresharkオープンセミナー →教育パートナー →書籍 →カンファレンス・講演 →資格 →仮想化 →QT開発 →オープン開催 →Wireshark実績 →サイバーセキュリティ実績 →情報処理技術者試験 |
|
|
